Adopsi arsitektur decoupled headless dan aplikasi satu halaman (Single Page Application) telah mengubah tatanan komunikasi data web secara mendasar. Beban pertukaran data yang sebelumnya ditangani oleh perenderan template di server kini beralih sepenuhnya ke antarmuka pemrograman aplikasi (REST API atau GraphQL). Konsekuensinya, API backend kini menjadi target empuk paling menarik bagi peretas siber, pembuat bot pengikis data (scraper), dan aktor ancaman industri.
Open Web Application Security Project (OWASP) merilis daftar sepuluh kerentanan paling kritikal yang khusus menargetkan antarmuka API, dikenal sebagai OWASP API Security Top 10. Memahami vektor serangan ini dan menerapkan mitigasi rekayasa teknis yang kokoh adalah syarat mutlak bagi tim pengembang web korporat untuk mencegah kebocoran data rahasia dan penyalahgunaan infrastruktur komputasi.
Ancaman peringkat pertama dan paling umum adalah Broken Object Level Authorization (BOLA), sebelumnya dikenal sebagai IDOR (Insecure Direct Object References). Kerentanan ini terjadi ketika endpoint API menerima parameter pengidentifikasi rekaman (misalnya /api/orders/1089) dan menyajikan data tersebut kepada pengguna tanpa memverifikasi secara ketat apakah pemohon memiliki hak kepemilikan atas pesanan tersebut. Penyerang cukup mengubah nilai angka urut ID untuk mengunduh ratusan faktur bisnis klien lain.
Mitigasi teknis terhadap BOLA menuntut penerapan otorisasi berbasis konteks kepemilikan pada lapisan pengendali (controller) atau middleware basis data. Sistem tidak boleh hanya mengandalkan pengecekan apakah token JWT pemohon valid, melainkan harus secara eksplisit memastikan bahwa ID pengguna yang terotentikasi cocok dengan kolom pemilik pada baris tabel yang diminta. Selain itu, penggantian ID sekuensial dengan UUID v4 atau hash string acak sangat dianjurkan untuk mencegah enumerasi otomatis.
Ancaman peringkat kedua adalah Broken Authentication. Serangan ini mengeksploitasi mekanisme manajemen sesi yang lemah, kunci API yang disematkan secara terbuka di dalam bundel JavaScript frontend, atau absennya proteksi terhadap serangan tebak kata sandi (brute-force). Kunci API publik tidak boleh diberikan hak akses ke operasi manipulasi data sensitif, dan masa berlaku token akses (access token) harus dibatasi singkat dengan pembaruan otomatis melalui refresh token terenkripsi.
Ancaman peringkat ketiga adalah Broken Object Property Level Authorization (termasuk Mass Assignment). Sering kali pengembang meneruskan payload JSON dari permintaan masuk langsung ke model basis data tanpa validasi properti ketat. Hal ini memungkinkan penyerang menambahkan properti tersembunyi seperti is_admin: true atau discount_rate: 90 pada payload pendaftaran pengguna untuk memperoleh hak istimewa secara ilegal. Penerapan Data Transfer Object (DTO) dan validasi skema ketat adalah benteng pertahanan wajib.
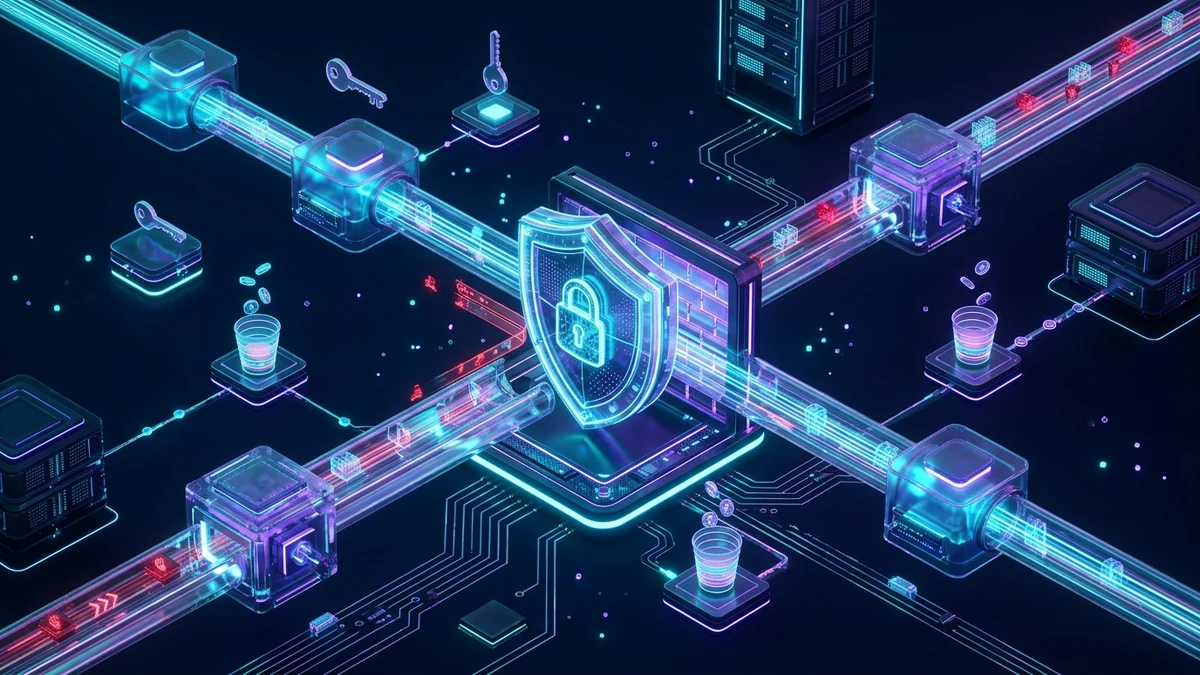
Ancaman peringkat keempat adalah Unrestricted Resource Consumption atau ketiadaan pembatasan laju permintaan (rate limiting). Tanpa kontrol ini, satu alamat IP atau bot otomatis dapat membombardir endpoint API dengan puluhan ribu permintaan per detik, menguras sumber daya CPU server, dan menyebabkan kelumpuhan layanan (Denial of Service). Pengembang wajib menerapkan algoritma Token Bucket atau Leaky Bucket pada reverse proxy untuk membatasi frekuensi akses per token otentikasi dan per alamat IP.
Ancaman berikutnya berkaitan dengan Broken Function Level Authorization (BFLA), di mana pengguna biasa dapat mengakses endpoint administratif hanya dengan menebak rute URL (misalnya mengubah metode GET menjadi DELETE atau mengakses /api/admin/users). Penerapan Role-Based Access Control (RBAC) yang terintegrasi secara ketat di tingkat rute gateway API adalah langkah mutlak untuk memblokir eskalasi hak akses ilegal.
Manajemen konfigurasi keamanan yang longgar (Security Misconfiguration) juga kerap membuka celah berbahaya. Hal ini meliputi pengaktifan mode debug di server produksi yang menampilkan stack trace kode lengkap saat terjadi error, kebijakan CORS (Cross-Origin Resource Sharing) yang disetel terbuka (Access-Control-Allow-Origin: *), serta pengabaian header keamanan HTTP seperti Content-Security-Policy (CSP) dan X-Content-Type-Options.
PuluhLabs menerapkan standar zero-trust architecture dalam setiap rekayasa API backend. Kami mengisolasi rute API privat di balik gateway terproteksi, mengimplementasikan tanda tangan HMAC pada webhook pertukaran data, menegakkan validasi tipe data berlapis, dan melakukan pemindaian keamanan kode statis (SAST) serta uji penetrasi (VAPT) sebelum sistem diserahterimakan kepada klien korporat. Melalui pendekatan ini, integritas data bisnis Anda tetap terjaga aman dari potensi ancaman kebocoran informasi.


